CVV dinámico
Añade una capa extra de seguridad a las transacciones de tus clientes.
Introducción
Reduce el riesgo de fraude en las compras online de tus clientes con un código de seguridad que cambia cada pocos minutos.
En Pomelo, generamos un CVV dinámico (Card Verification Value dinámico) de 3 dígitos que cambia periódicamente, por lo que incluso si alguien intercepta un código, solo tiene validez durante un período corto de tiempo. Puedes configurarlo en tarjetas virtuales y en tarjetas físicas sin datos impresos (infoless), tanto Mastercard como Visa.
Al generar un código nuevo cada pocos minutos, añades una capa de seguridad adicional que reduce significativamente el riesgo de fraude en tiendas online y le das mayor tranquilidad tanto a tus clientes como a los comercios que procesan los pagos.
En las tarjetas físicas sin datos impresos el beneficio se duplica: como el plástico no expone el código de seguridad, ni siquiera quien tiene la tarjeta en la mano puede comprar online sin consultar antes el código vigente en tu app.
Alcance
| Tipo de tarjeta | CVV dinámico | Detalle |
|---|---|---|
| Virtual | Disponible | Todas las tarjetas virtuales Mastercard y Visa. |
| Física sin datos impresos (infoless) | Disponible | El plástico no lleva impreso el código de seguridad. Tus clientes consultan el código vigente desde tu app. |
| Física con datos impresos | No disponible | El código impreso en el plástico es fijo y no podemos rotarlo. |
La funcionalidad está disponible en todos los países donde emitas tarjetas elegibles, siempre que la habilites en el grupo de afinidad correspondiente.
Funcionamiento
Cada vez que tus clientes compren en línea, tendrán que solicitar un CVV dinámico. El código tiene una validez temporal de 2 minutos, que puedes ajustar de acuerdo a tus necesidades.
El flujo es el mismo para tarjetas virtuales y para tarjetas físicas sin datos impresos:

- Tu cliente te solicita ver los datos confidenciales de su tarjeta (PAN, fecha de expiración, CVV dinámico y tiempo restante del código de seguridad) para realizar una compra online.
- A través de tu backend, nos pides estos datos utilizando nuestra web de data segura.
- Generamos el CVV dinámico y te lo enviamos junto a los datos confidenciales para que le compartas esta información.
- Tu cliente ve los datos e ingresa el CVV dinámico en el ecommerce.
- Tu cliente realiza la transacción.
- Validamos el código vigente durante la autorización y aprobamos la transacción.
Cómo consulta tu cliente el código
Tus clientes acceden al CVV dinámico desde nuestra web de data segura, del mismo modo en que ven el resto de los datos sensibles de su tarjeta:
- Solicita un token de usuario final con el endpoint create_user_token. El token tiene una validez de 15 minutos.
- Incluye el token como
query paramen la URL de nuestra web de data segura. - Embebe la página en tu app mediante un iFrame o un WebView.
- Define qué datos mostrar con el parámetro
field_list. Usa el valorcodepara incluir el código de seguridad.
Puedes personalizar la presentación del código y del tiempo restante con las clases .security-code y .cvv_expiration_time. Encuentra el detalle completo de parámetros y estilos en Manejo de información sensible.
Compras presenciales y extracciones en ATM
El CVV dinámico solo interviene en las transacciones donde el comercio pide el código de seguridad, es decir, en compras online y telefónicas. Validamos las compras presenciales y las extracciones en ATM con chip y PIN, sin ningún cambio respecto a una tarjeta física tradicional.
Configuración
Habilitas CVV dinámico a nivel de grupo de afinidad, desde el Dashboard:
- Entra al Dashboard y abre el grupo de afinidad donde quieras disponibilizar la funcionalidad.
- Activa CVV dinámico.
- Si el grupo de afinidad emite tarjetas físicas, indica que se trata de tarjetas sin datos impresos. Solo así podemos habilitar el código dinámico en el plástico.
- Guarda la configuración y emite las tarjetas con el endpoint create_card.
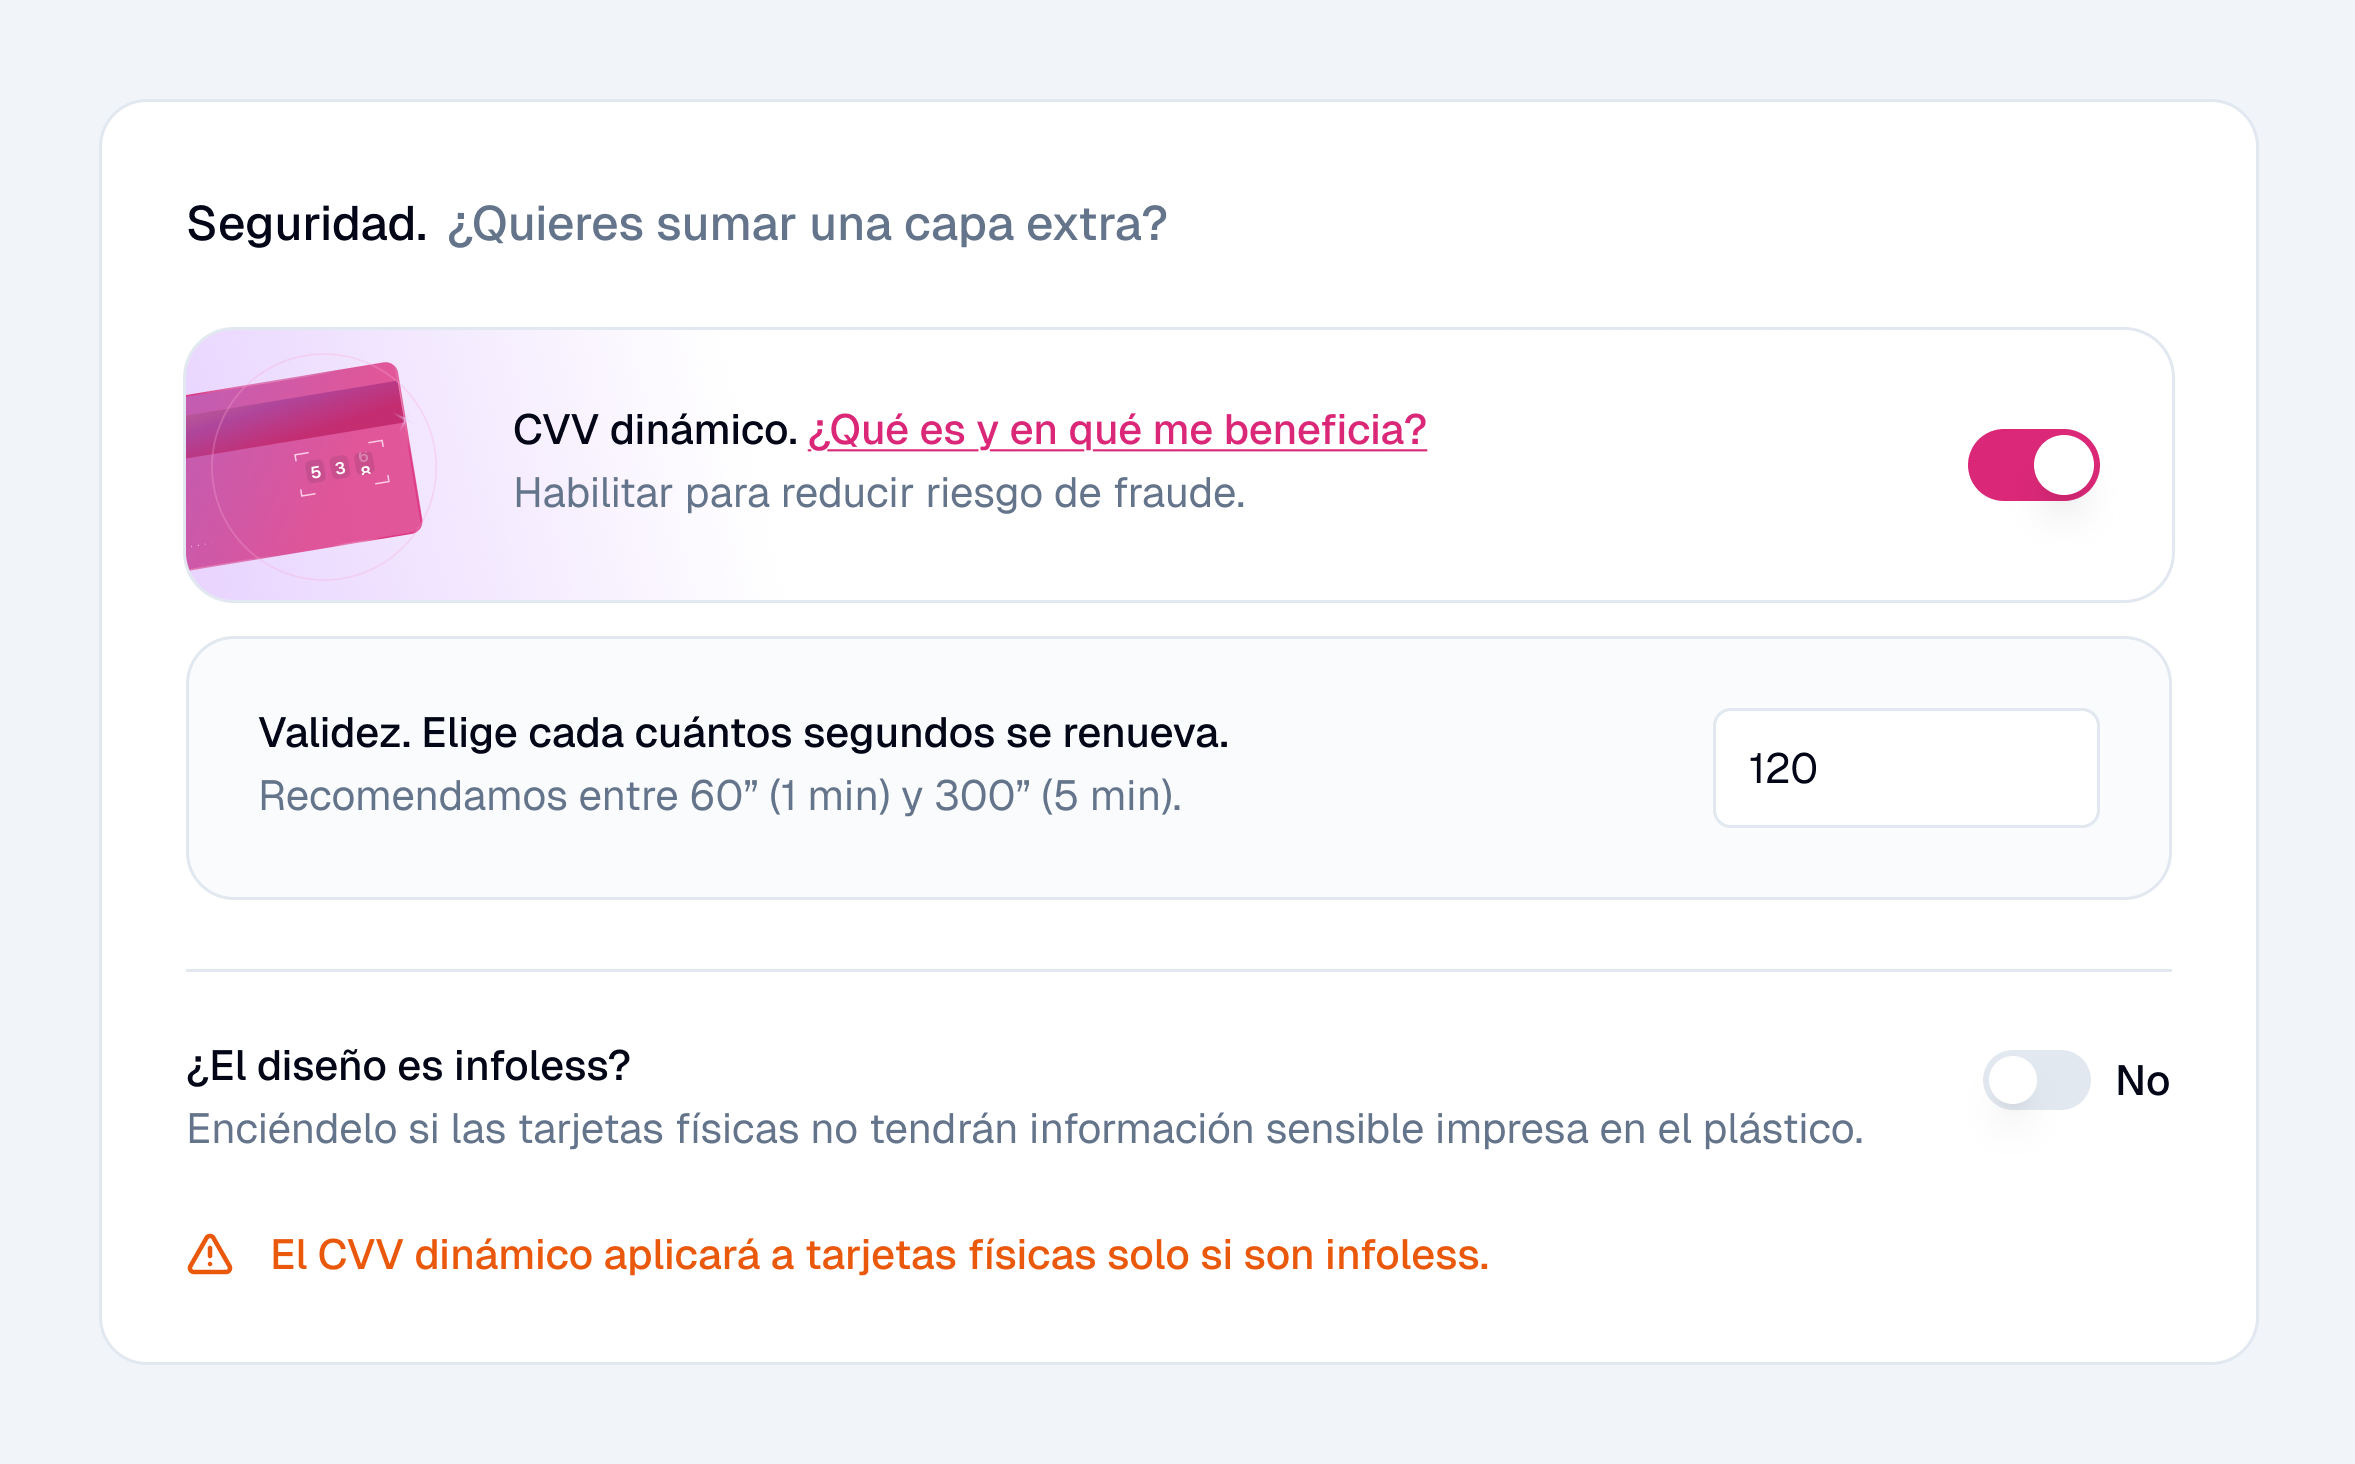
Ajustar la validez del código
Por definición el CVV dinámico dura 2 minutos. Para modificar esa duración, contáctanos desde el Dashboard.
Preguntas frecuentes
¿Funciona para tarjetas virtuales y físicas?
Sí. Funciona en todas las tarjetas virtuales y en las tarjetas físicas sin datos impresos (infoless). Las tarjetas físicas que llevan el código de seguridad grabado en el plástico no lo soportan.
¿Por qué las tarjetas físicas con datos impresos no pueden usarlo?
Porque el código impreso en el plástico es fijo y no lo podemos rotar. Si lo permitiéramos, la tarjeta tendría dos códigos válidos en simultáneo y perdería el beneficio de seguridad.
¿Las tarjetas que ya emitiste cuentan con esta funcionalidad?
No. La solución no admite retrocompatibilidad ni actualización del grupo de afinidad. Para tus clientes que no tengan CVV dinámico y quieran tenerlo, tienes que emitirles una tarjeta nueva con create_card.
¿Cambia algo para mis tarjetas virtuales que ya usan CVV dinámico?
No. El comportamiento de las tarjetas virtuales y su configuración actual permanecen sin modificaciones.
¿Cuánto tiempo dura el CVV dinámico?
Por definición dura 2 minutos, pero puedes ajustar la duración de acuerdo a tus preferencias. Para eso, contáctanos desde el Dashboard.
¿El CVV dinámico se genera automáticamente?
Sí. Generamos el código de forma automática y aleatoria según la validez temporal definida.
¿Mi cliente necesita el código para pagar en un comercio físico o en un ATM?
No. En esos casos validamos la transacción con chip y PIN. Tu cliente solo usa el CVV dinámico en las transacciones donde el comercio pide el código de seguridad.
¿Qué sucede con las transacciones recurrentes?
Esta funcionalidad no afecta a las transacciones recurrentes, como las suscripciones a servicios (por ejemplo, Netflix o Spotify). Luego de la adhesión al servicio, tu cliente no necesita volver a validar el código en cada pago.
¿Puedo invalidar un CVV dinámico?
Sí. Puedes refrescar el CVV dinámico de una tarjeta, invalidando el código actual y generando uno nuevo, con el endpoint refresh_card_cvv.
¿Aplica a Visa y Mastercard?
Sí. La funcionalidad está disponible para ambas marcas. Si tienes dudas sobre tu producto en particular, contáctanos desde el Dashboard.